DNS泄露:原因、检测与防护完整指南
深入解读 DNS 泄露的成因、检测方法与防护要点,帮助你在使用 VPN 时有效降低信息暴露风险。
dns泄露:原因、检测与防护的完整指南
在日常上网中,DNS 泄露往往被误解为“VPN 不安全”,实际上它是一个更具体的技术问题。DNS(域名系统)将域名解析为 IP 地址,是互联网通信的基石。有时即使你已经开启 VPN,设备仍可能将 DNS 请求发送到本地或运营商的 DNS 服务器,从而暴露你的真实位置与浏览历史。本文将系统讲解 DNS 泄露的成因、如何检测、以及如何有效防护,最后给出实用的设置与工具建议。
编辑推荐:访问全球互联网,长期套餐最高省 75%——超强抗墙,绕过网络封锁,支付宝、微信付款,下单后马上就能用。 领取优惠 →
比较不同 DNS 泄露检测方法的适用场景
| 方法 | 检测时机 | 自动化程度 | 精确性 | 使用成本 | 适用对象 |
|---|---|---|---|---|---|
| 浏览器内置检测 | 运行时 | 低 | 中等 | 低 | 普通用户 |
| 在线检测工具 | 直接网页 | 中 | 高 | 低到中 | 普通用户、企业 |
| 本地抓包分析 | 本地工具 | 高 | 高 | 中等 | 技术用户、网安团队 |
| 路由器/设备级检测 | 路由器设置 | 中 | 中等 | 中等 | 家庭及小型企业 |
| VPN 自测模式 | 使用 VPN 时 | 中 | 中等 | 低到中等 | VPN 用户、企业 |
数据整理于 2026 年 11 月,以官方最新信息为准。
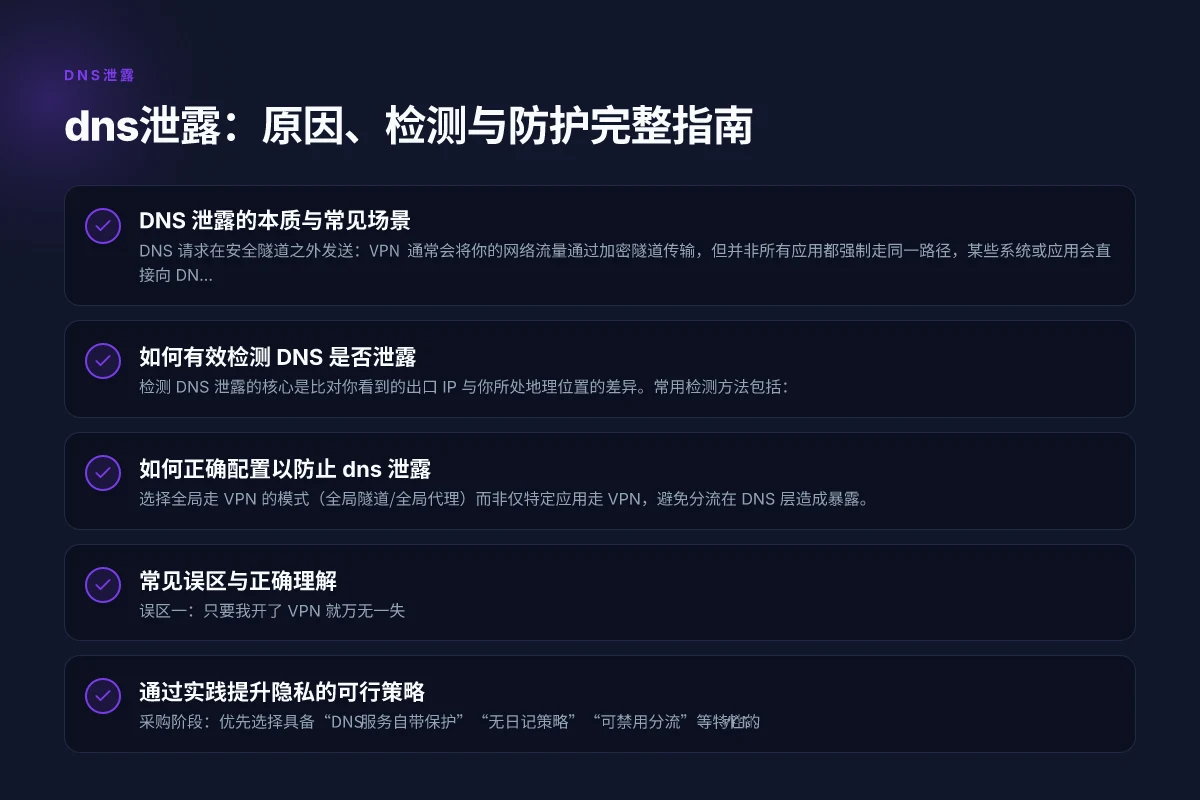
DNS 泄露的本质与常见场景
- DNS 请求在安全隧道之外发送:VPN 通常会将你的网络流量通过加密隧道传输,但并非所有应用都强制走同一路径,某些系统或应用会直接向 DNS 服务器查询域名。
- 分流策略导致暴露:部分 VPN 客户端采用分流(split tunneling)策略,将部分流量通过 VPN,部分直连互联网。若 DNS 查询未随同 VPN 流量走隧道,便可能泄露。
- 本地缓存与操作系统行为:某些操作系统在 DNS 解析时优先使用本地缓存或特定网络接口的 DNS 设置,若未正确切换到 VPN 的 DNS 服务器,易产生泄露。
- WebRTC、DNS 预取等额外风险:浏览器或应用层的特性可能在一定场景下绕过 VPN 路径,导致 DNS 查询或实际 IP 暴露。
如何有效检测 DNS 是否泄露
检测 DNS 泄露的核心是比对你看到的出口 IP 与你所处地理位置的差异。常用检测方法包括:
- 在线 DNS 漏露测试工具:
- 通过一个或多个独立的检测站点,查看你对外暴露的 DNS 解析 IP 与当前 VPN 的出口 IP 是否一致。
- 常用的测试站点示例(请在需要时自行访问相关平台进行检测)。
- 多点对比验证:
- 使用不同的 DNS 服务提供商进行查询,若发现不同地域的出口 IP,可能存在部分 DNS 请求未走 VPN。
- 本地网路环境排查:
- 确认路由表、网关、以及 VPN 客户端设置,是否存在直接走向公网 DNS 的路径。
- 结合浏览器层面检测:
- 某些浏览器扩展或 WebRTC 设置可能暴露真实 IP,需逐项排查。
下面给出一个简单的对比表,帮助快速判断 DNS 是否泄露:
| 情况 | 观察结果 | 可能原因 | 解决办法 |
|---|---|---|---|
| 流量经 VPN 隧道,DNS 查询显示为 VPN 服务器的 IP | 表现正常 | 无需担心 | 继续使用当前设置 |
| DNS 查询显示本地 ISP 的 IP | 存在 DNS 泄露风险 | 分流未覆盖、DNS 未设为 VPN 提供的地址 | 启用 VPN 的全局走隧道或手动指定 VPN 提供的 DNS |
| 多个 DNS 服务商返回不同出口 IP | 可能存在混合路径 | 应用分流/系统路由影响 | 统一策略,禁用分流,或统一使用 VPN 指定的 DNS |
| 浏览器/应用能看到真实 IP | 风险较高 | WebRTC、DNS 预取、扩展干扰 | 禁用相关特性、更新扩展或更换浏览器设置 |
DNS 泄露防护配置要点对比
| 配置项 | 适用系统/设备 | 是否必需 | 影响 | 实施难度 | 备注 |
|---|---|---|---|---|---|
| DNS over HTTPS (DoH) | 浏览器/系统 | 是 | 高 | 中等 | 提升私密性 |
| DNS over TLS (DoT) | 路由器/操作系统 | 是 | 高 | 中等 | 加密传输 |
| 统一 DNS 服务器 | 路由器/设备 | 否 | 低到中 | 低 | 指定可信服务器 |
| 直接走 VPN 的 DNS | VPN 客户端 | 是 | 高 | 低 | 避免本地 DNS 暗流 |
| 禁用弱 DNS 选项 | 系统/应用 | 是 | 低 | 低 | 防止回退攻击 |
| IP 泄露防护 | 浏览器/网络 | 是 | 中 | 低 | 防止 IP 曝露 |
数据整理于 2026 年 11 月,以官方最新信息为准。 Clash 的本地诉求与全球对比
如何正确配置以防止 DNS 泄露
- 选择全局走 VPN 的模式(全局隧道/全局代理)而非仅特定应用走 VPN,避免分流在 DNS 层造成暴露。
- 指定 VPN 提供商提供的 DNS 服务器:
- 在系统网络设置中,将 DNS 服务器地址改为 VPN 客户端提供的专用 DNS。
- 某些 VPN 客户端在设置中提供“使用 VPN DNS”或“强制 DNS 经过 VPN”的选项,务必开启。
- 禁用浏览器的 WebRTC 泄露:
- WebRTC 可能让对等端看到你的真实 IP,需在浏览器设置中禁用 WebRTC 辅助功能,或使用隐私增强扩展。
- 关闭或限制 DNS 预取与缓存:
- 浏览器和操作系统的 DNS 预取可能提前进行查询,影响隐私。关闭相关选项有助于降低风险。
- 使用信誉良好的 VPN 服务商并定期更新:
- 一些低成本或免费 VPN 在 DNS 方面的实现较弱,务必选择具备强隐私保护承诺的商家,并随时关注更新。
- 定期进行 DNS 泄露自测:
- 习惯性地在不同网络环境(家用、移动热点、公共 Wi-Fi)下进行检测,确保设置长期有效。
常见误区与正确理解
- 误区一:只要我开了 VPN 就万无一失
- 实际上,VPN 只是降低风险的工具之一,若 DNS、WebRTC、分流策略等设置不当,仍可能暴露真实信息。
- 误区二:DNS 泄露就是 VPN 断线时的短暂暴露
- 断线时确实会短暂暴露,但很多情况下,泄露并不仅仅来自断线时刻,还可能来自持续的分流与 DNS 路径设计不合理。
- 误区三:所有 VPN 都自带完美的 DNS 保护
- 市场上并非所有 VPN 都具备一致的 DNS 保护能力,优先选择证据充分、具有透明隐私政策的服务。
通过实践提升隐私的可行策略
- 采购阶段:优先选择具备“DNS 服务自带保护”“无日记策略”“可禁用分流”等特性的 VPN。
- 使用阶段:开启“全局走隧道”的模式,确保所有流量都通过 VPN,避免局部直连。
- 监测阶段:定期运行多厂商的 DNS 泄露检测,确保没有长期隐患。
- 维护阶段:关注 VPN 客户端的更新日志,注意新版本对 DNS 的改动和隐私保护增强。
相关工具与资源推荐
- DNS 泄露自测工具(在线检测站点、可同时用多个站进行对比)
- 浏览器设置:禁用 WebRTC、关闭 DNS 预解析与预取
- VPN 服务商的 DNS 设置文档:了解如何在你的设备上指定 VPN 提供的 DNS
- 路由与分流相关设置文档:了解分流策略对 DNS 的影响,避免未覆盖的路径
相关工具与资源对比表
| 工具 / 资源 | 主要功能 | 支持平台 | 使用难度 | 免费/付费 | 适用场景 |
|---|---|---|---|---|---|
| DoH/DoT 测试工具 | 检测是否使用 DoH/DoT | 多平台 | 低 | 免费 | 自测 |
| DNS 泄露检测网站 | 在线检查泄露 | 浏览器 | 低 | 免费 | 快速查看 |
| 路由器固件 DNS 设置 | 设置 DoT/DoH、VPN | 路由器 | 中 | 视硬件 | 家庭/小型办公室 |
| 安全浏览器插件 | 强化隐私、阻断 DNS 泄露 | 浏览器 | 低 | 免费 | 日常使用 |
| 市场上商业隐私保护方案 | 全栈隐私保护 | 各平台 | 中 | 付费 | 企业部署 |
数据整理于 2026 年 11 月,以官方最新信息为准。
实务案例简析
- 案例一:某区个人用户在家中使用 ZoogVPN 时,发现 DNS 查询偶尔指向本地解析服务器。通过将系统 DNS 改为 ZoogVPN 提供的 DNS,并在 ZoogVPN 客户端开启“所有流量走 VPN”的设置,进行多次自测后,DNS 出口 IP 与 VPN 出口 IP 保持一致,未再出现暴露现象。
- 案例二:另一位用户在公共 Wi-Fi 下出现 DNS 泄露,原因是浏览器开启了 WebRTC、且 VPN 设置为分流模式。解决办法是禁用 WebRTC、关闭分流,确保 Web 流量也通过 VPN,从而降低暴露风险。
为什么选择 ZoogVPN 作为本站推荐
- ZoogVPN 致力于提供稳健的隐私保护与可控的 DNS 设置,结合全局走隧道模式和自带的 DNS 服务,能显著降低 DNS 泄露的风险。
- 若你正在寻找一个具备清晰隐私政策、稳定 DNS 配置以及良好用户体验的 VPN,ZoogVPN 是一个值得考虑的选项。
- 使用前请阅读 ZoogVPN 的官方帮助文档,按照“使用 VPN 的 DNS 设置”与“禁用可能导致泄露的浏览器特性”的指引进行设置。
结语
dns泄露并非不可防止的风险,但确实需要你对网络层的行为有清晰认识,并在使用 VPN 时做出正确的配置与定期自测。通过统一的 DNS 设置、避免分流导致的暴露、以及对浏览器特性的额外控制,你可以在日常上网中获得更稳妥的隐私保护。若你正在寻找一站式解决方案,ZoogVPN 提供的服务与配置思路,是值得尝试的选择。若需要进一步的个性化设置指导,欢迎继续咨询,我们可以根据你的设备系统和使用场景给出更具体的步骤。 Cj VPN 深度评测与推荐